安全
安全最佳實踐
Cafora Minecraft 伺服器的全面安全建議。
圖文操作步驟
截圖使用目前應用程式介面與示範資料。請按自己的服務資料操作,點擊圖片可檢視原圖。
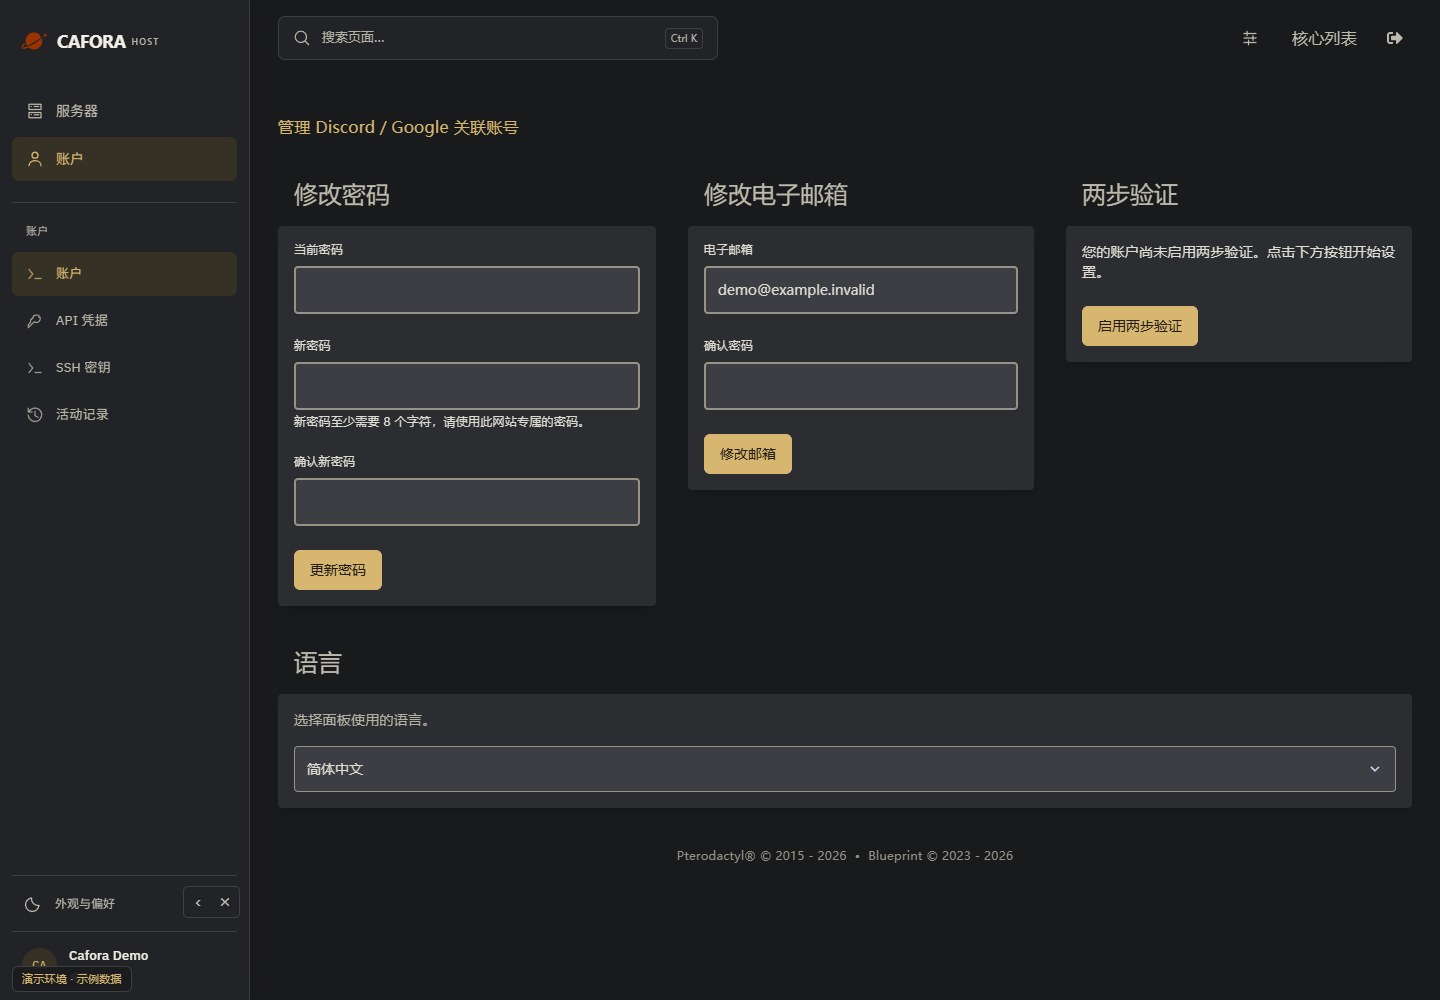
開啟賬號安全設定
在 Panel 開啟 Account / 賬號。這裡的密碼、郵箱及兩步驗證僅作用於 Panel,不會自動修改商店或 DirectAdmin 賬號。
只授予所需許可權
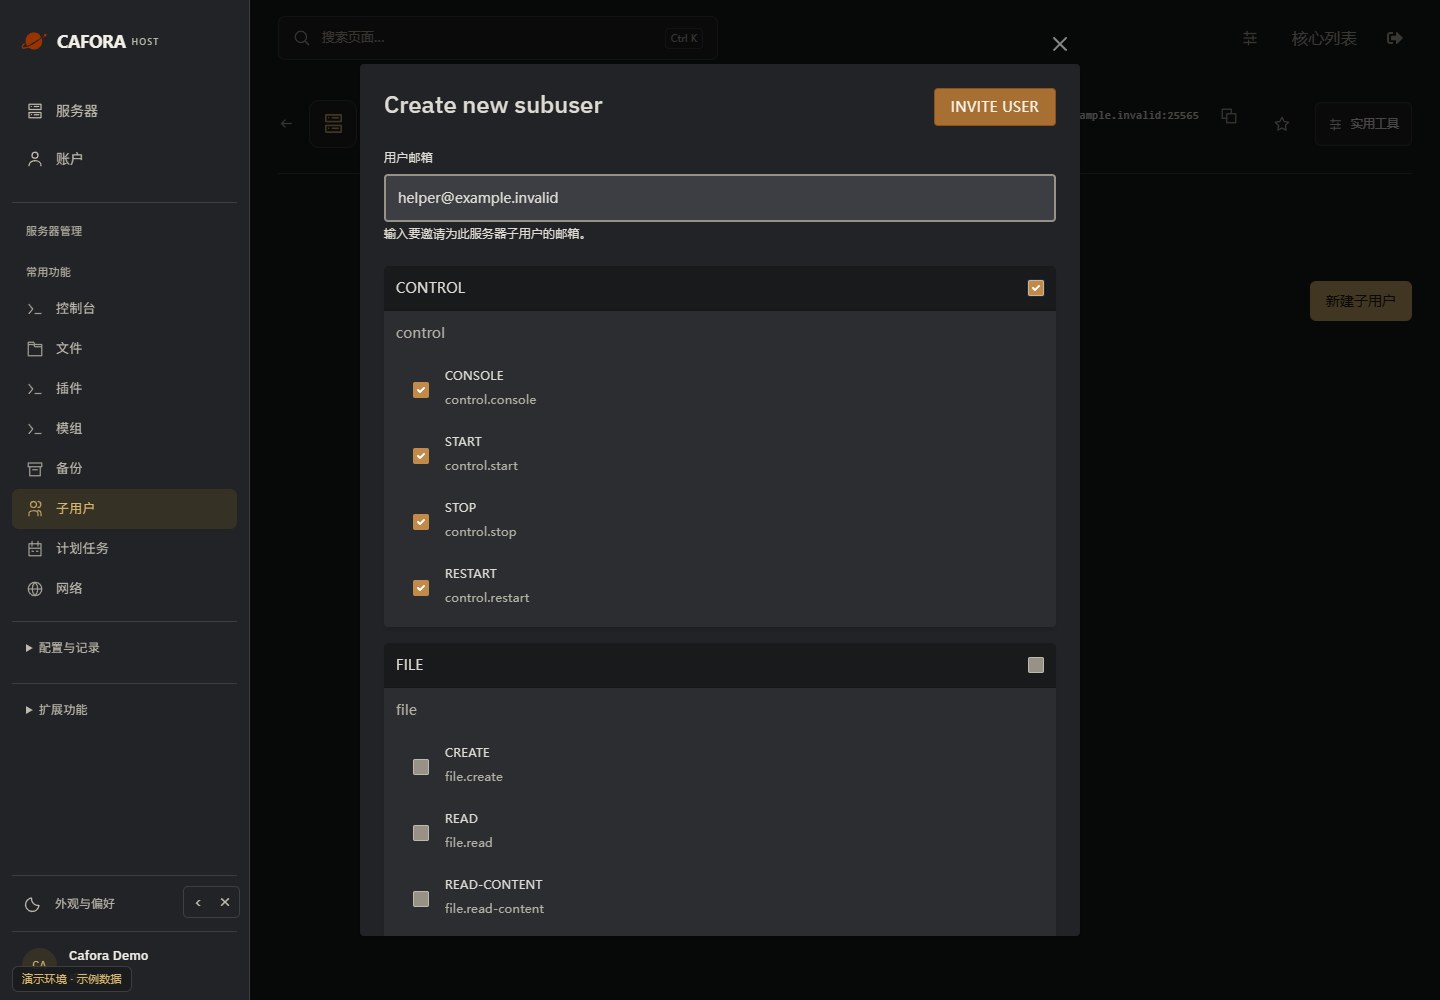
傳送邀請前逐組核對許可權,特別留意檔案刪除、恢復、重灌和使用者管理。協作結束後移除不再需要的訪問。
伺服器安全檢查清單
- 保持伺服器軟體更新
- 保持所有插件更新
- 使用許可權插件代替 OP
- 為私有伺服器啟用白名單
- 配置定期自動備份
- 監控伺服器控制檯中的可疑活動
- 為您的 Cafora 賬戶使用強密碼
- 在 Cafora 賬戶上啟用 2FA
- 定期審查防火牆規則
- 不公開分享 API 金鑰
- 不要嘗試探測或直接連線源站 IP(連線會被丟棄)
網路層防護
Cafora 已在基礎設施層為您處理了大部分網路攻擊面:
- Minecraft 主遊戲埠經由 NXEON VPS / WireGuard;SFTP 的 TCP
2022同樣經 NXEON VPS / WireGuard 轉發回節點,連線資料以面板為準 - 控制面板與 API 經由 Cloudflare Tunnel
- 源站 IP 不接受 Minecraft / SFTP 直連
因此,您更需要關注的是應用層安全:插件漏洞、許可權配置、賬戶憑證。詳見 DDoS 防護。
事件響應
如果您懷疑安全漏洞:
- 立即停止伺服器
- 更改所有密碼
- 審查最近的日誌和控制檯歷史
- 從最近的乾淨備份恢復
- 識別並修復漏洞(插件、配置等)
- 向 Cafora 支援報告嚴重事件
安全是被動的,而不是主動的。不要等到事件發生後才實施這些措施。