安全
安全最佳实践
Cafora Minecraft 服务器的全面安全建议。
图文操作步骤
截图使用当前应用界面与演示数据。请按自己的服务资料操作,点击图片可查看原图。
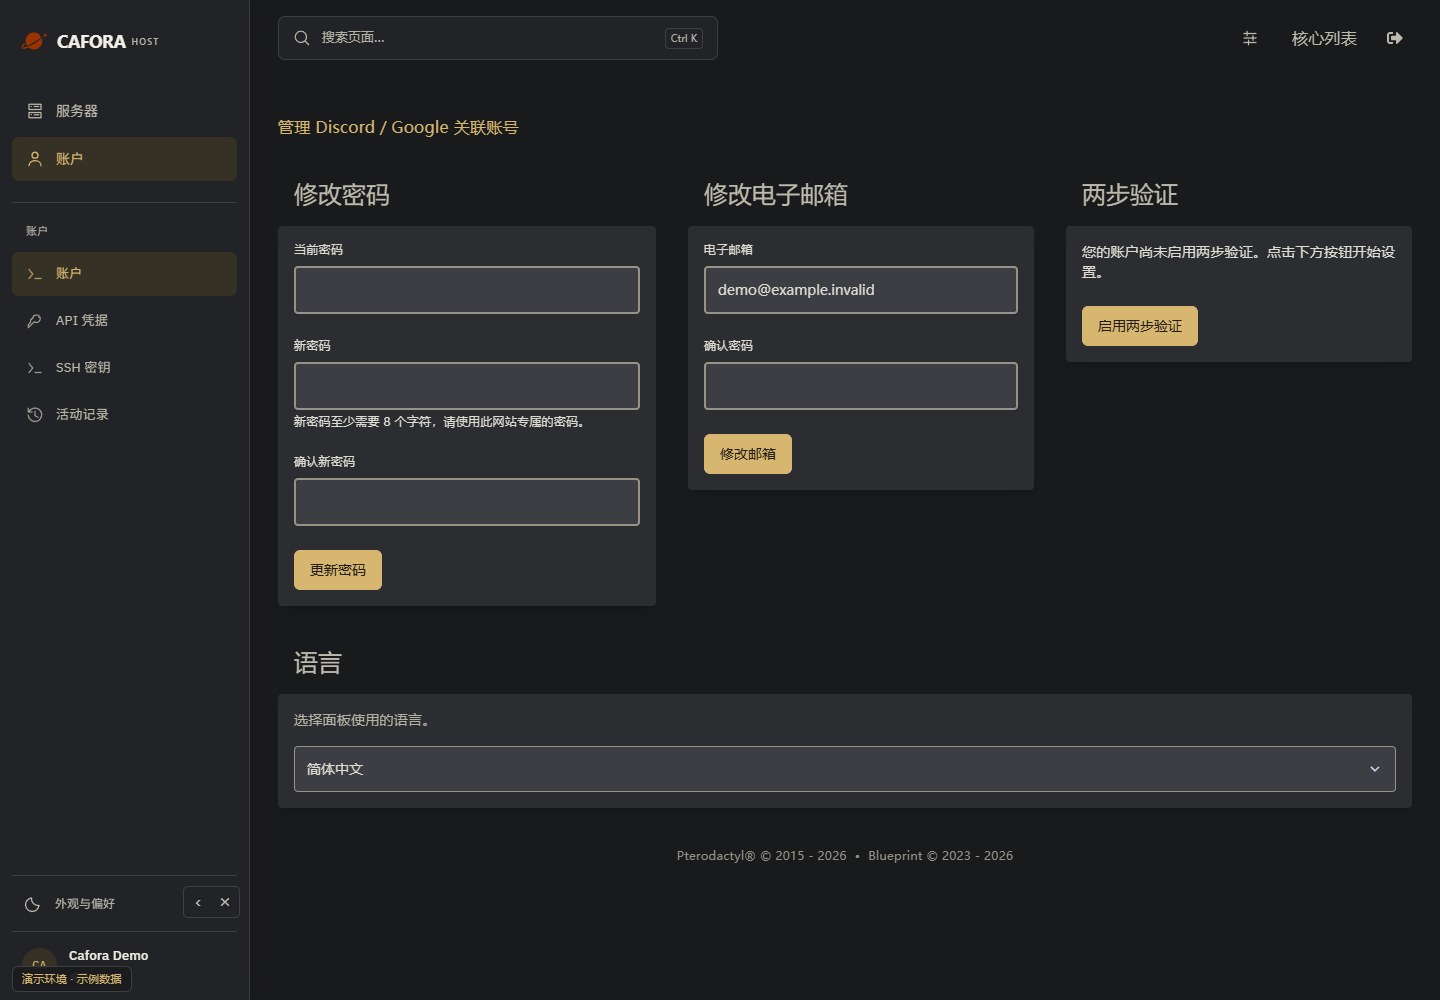
打开账号安全设置
在 Panel 打开 Account / 账号。这里的密码、邮箱及两步验证仅作用于 Panel,不会自动修改商店或 DirectAdmin 账号。
服务器安全检查清单
- 保持服务器软件更新
- 保持所有插件更新
- 使用权限插件代替 OP
- 为私有服务器启用白名单
- 配置定期自动备份
- 监控服务器控制台中的可疑活动
- 为您的 Cafora 账户使用强密码
- 在 Cafora 账户上启用 2FA
- 定期审查防火墙规则
- 不公开分享 API 密钥
- 不要尝试探测或直接连接源站 IP(连接会被丢弃)
网络层防护
Cafora 已在基础设施层为您处理了大部分网络攻击面:
- Minecraft 主游戏端口经由 NXEON VPS / WireGuard;SFTP 的 TCP
2022同样经 NXEON VPS / WireGuard 转发回节点,连接资料以面板为准 - 控制面板与 API 经由 Cloudflare Tunnel
- 源站 IP 不接受 Minecraft / SFTP 直连
因此,您更需要关注的是应用层安全:插件漏洞、权限配置、账户凭证。详见 DDoS 防护。
事件响应
如果您怀疑安全漏洞:
- 立即停止服务器
- 更改所有密码
- 审查最近的日志和控制台历史
- 从最近的干净备份恢复
- 识别并修复漏洞(插件、配置等)
- 向 Cafora 支持报告严重事件
安全是被动的,而不是主动的。不要等到事件发生后才实施这些措施。